

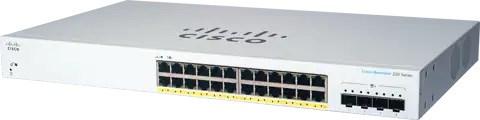
Cisco Switch CBS220-24P-4X (24xGbE, 4xSFP , 24xPoE , 195W) - REFRESH
Abbildung Foto
 Treuepunkte: 15
Das könnte Ihnen auch gefallen
Grandstream GWN7721P L2 Lite managed switch, 8x 2.5GbE RJ45, 2x 10G SFP , PoE/PoE
Auf Lager 4 Stk.


TP-Link OMADA Switch SG3428XMPP (24xGbE, 4xSFP , 16xPoE , 8xPoE , 500W, 1xKonsole)
Auf Lager 3 Stk.


MikroTik Cloud Smart Switch CSS326-24G-2S RM, 24 nicht-blockierende Gigabit-Ports, 2xSFP , Marvell DX Switch-Chip, SwOS
Auf Lager 18 Stk.

MikroTik Cloud Router Switch CRS354-48P-4S 2Q RM, 650MHz CPU, 64MB, 1x10/100, 48xGLAN(PoE), 4xSFP , 2xQSFP, incl. L5
Auf Lager 9 Stk.


TP-Link OMADA Industrie-Switch IES206G (4xGbE, 1xGbE/SFPcombo, 1xSFP, DIN, IP40, lüfterlos)
Auf Lager 3 Stk.


MikroTik Cloud Router Switch CRS305-1G-4S IN, Dual Boot (SwitchOS, RouterOS), 800MHz, 512MB RAM, 4xSFP , inkl.L5
Auf Lager 19 Stk.


Tenda TEG1005M - 5x 10/100/1000 Mbps Metall Switch, lüfterlos - Lüfterlos, 6 kV Schutz
Auf Lager 1 Stk.
Beschreibung und Parameter
Cisco-Switch CBS220-24P-4X - REFRESH
CISCO REFRESH sind überholte Produkte, die CISCO mit einer Qualitätszertifizierung, einer Garantie und einem Service-Support liefert, der einem neuen Produkt entspricht.
Die Cisco Business 220 Series sind einfache und erschwingliche Smart Switches für Netzwerke der Enterprise-Klasse. Mit Unterstützung für mobile Apps, Cisco Business Dashboard und verschiedenen PoE -Optionen bietet die CBS220-Serie ein robustes Netzwerk für ein kleines Budget.
Produkt-Seiten:CBS220-24P-4X Schnellstart-Anleitung:Schnellstart-Anleitung| Schaltleistung | |
| Weiterleitungsrate in Millionen von Paketen pro Sekunde (mpps; 64-Byte-Pakete) | 95,23 |
| Vermittlungskapazität in Gigabit pro Sekunde (Gbps) | 128 |
| Schicht-2-Vermittlung | |
| MAC-Tabelle | Bis zu 8.192 MAC-Adressen (Media Access Control) |
| Spanning Tree Protokoll (STP) | Standard 802.1d Spanning Tree Unterstützung, standardmäßig aktiviert
Schnelle Konvergenz mit 802.1w (Rapid Spanning Tree [RSTP]) Mehrere Spanning-Tree-Instanzen mit 802.1s (MSTP) 16 Instanzen werden unterstützt |
| Hafengruppierung | Unterstützung für IEEE 802.3ad Link Aggregation Control Protocol (LACP)
Bis zu 8 Gruppen Bis zu 8 Ports pro Gruppe mit 16 Kandidatenports für jede (dynamische) 802.3ad Link Aggregation Lastausgleich basierend auf Quell- und Ziel-MAC-Adresse oder Quell- und Ziel-MAC/IP |
| VLAN | Unterstützung für bis zu 256 Virtual Local Area Networks (VLANs) gleichzeitig
Port-basierte und 802.1Q Tag-basierte VLANs VLAN-Verwaltung Gast-VLAN |
| Automatisches Sprach-VLAN | Der Sprachverkehr wird automatisch einem sprachspezifischen VLAN zugewiesen und mit entsprechenden QoS-Stufen behandelt. |
| QinQ VLAN | VLANs durchqueren transparent ein Service-Provider-Netz und isolieren gleichzeitig den Datenverkehr zwischen den Kunden |
| Generisches VLAN-Registrierungsprotokoll (GVRP) und generisches Attribut-Registrierungsprotokoll (GARP) | Protokolle für die automatische Weitergabe und Konfiguration von VLANs in einer überbrückten Domäne |
| Head-of-Line (HOL)-Blockierung | HOL-Blockierschutz |
| Jumbo-Rahmen | Unterstützt Rahmengrößen bis zu 9.216 |
| Loopback-Erkennung | Die Loopback-Erkennung bietet Schutz vor Schleifen, indem sie Schleifenprotokollpakete von Ports sendet, an denen der Schleifenschutz aktiviert wurde. Sie arbeitet unabhängig von STP. |
| Automatisches medienabhängiges Schnittstellen-Crossover (MDIX) | Passt automatisch die Sende- und Empfangspaare an, wenn ein falscher Kabeltyp (Crossover oder Straight-Through) installiert ist. |
| Sicherheit | |
| ACLs | Verwerfen oder Ratenbegrenzung auf der Grundlage von Quell- und Ziel-MAC, VLAN-ID oder IP-Adresse, Protokoll, Port, Differentiated Services Code Point (DSCP)/IP-Priorität, Quell- und Zielports des Transmission Control Protocol (TCP)/ User Datagram Protocol (UDP), 802.1p-Priorität, Ethernet-Typ, Internet Control Message Protocol (ICMP)-Pakete, Internet Group Management Protocol (IGMP)-Pakete, TCP-Flag
Unterstützung von bis zu 512 Regeln |
| Sicherheit im Hafen | Schafft die Möglichkeit, Quell-MAC-Adressen an Ports zu binden; begrenzt die Anzahl der gelernten MAC-Adressen |
| IEEE 802.1X (Authentifizierungsrolle) | 802.1X: RADIUS-Authentifizierung (Remote Authentication Dial-in User Service); Gast-VLAN;
Single-Host-, Multiple-Host- und Multisession-Modus |
| RADIUS, TACACS | Unterstützt RADIUS- und Terminal Access Controller Access Control System (TACACS)-Authentifizierung; der Switch fungiert als Client |
| MAC-Adressfilterung | Unterstützt |
| Sturmkontrolle | Broadcast, Multicast und unbekannter Unicast |
| DoS-Schutz | Schutz vor DOS-Angriffen |
| STP Bridge Protocol Data Unit (BPDU) Guard | Dieser Sicherheitsmechanismus schützt das Netzwerk vor ungültigen Konfigurationen. Ein für BPDU Guard aktivierter Port wird abgeschaltet, wenn eine BPDU-Nachricht an diesem Port empfangen wird. |
| Spanning Tree Loop Guard | Diese Funktion bietet zusätzlichen Schutz gegen Layer-2-Weiterleitungsschleifen (STP-Schleifen). |
| Secure Shell (SSH) Protokoll | SSH ist ein sicherer Ersatz für den Telnet-Verkehr. SCP verwendet ebenfalls SSH. SSH v1 und v2 werden unterstützt. |
| Secure Sockets Layer (SSL) | SSL-Unterstützung: Verschlüsselt den gesamten HTTPS-Datenverkehr und ermöglicht einen hochsicheren Zugriff auf die browserbasierte Verwaltungs-GUI des Switches |
| QoS | |
| Prioritätsstufen | 8 Hardware-Warteschlangen pro Anschluss |
| Terminplanung | Strikte Prioritäts- und Weighted Round-Robin (WRR)-Warteschlangenzuweisung auf der Grundlage von DSCP und Dienstklasse (802.1p/CoS) |
| Klasse des Dienstes | Port-basiert; 802.1p VLAN-Prioritäts-basiert; IPv4/v6 IP-Priorität, Type of Service (ToS) und DSCP-basiert; Differentiated Services (DiffServ); Klassifizierung und Neu-Markierung von ACLs, vertrauenswürdige QoS |
| Ratenbegrenzung | Ingress Policer; Egress Shaping und Ratenkontrolle; pro VLAN, pro Port und flussbasiert |
| Stauvermeidung | Ein TCP-Stauvermeidungsalgorithmus ist erforderlich, um die globale TCP-Verlustsynchronisation zu reduzieren und zu verhindern. |
| Multicast | |
| Internet Group Management Protocol (IGMP) Versionen 1, 2 und 3 Snooping | IGMP begrenzt den bandbreitenintensiven Multicast-Verkehr auf die Anforderer; unterstützt 256 Multicast-Gruppen |
| IGMP-Fragensteller | IGMP-Querier wird verwendet, um eine Schicht-2-Multicast-Domäne von Snooping-Switches zu unterstützen, wenn kein Multicast-Router vorhanden ist. |
| Normen | |
| Normen | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab
1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flusskontrolle, IEEE 802.1D (STP, GARP und GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, Request for Comments (RFC) 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 1157, RFC 1493, RFC 1215, RFC 3416 |
| IPv6 | |
| IPv6 | IPv6-Host-Modus
IPv6 über Ethernet IPv6/IPv4-Doppelstapel IPv6-Nachbarschafts- und Router-Erkennung (ND) Automatische zustandslose IPv6-Adressenkonfiguration Ermittlung der maximalen Übertragungseinheit (MTU) der Trasse Erkennung doppelter Adressen (DAD) ICMP Version 6 |
| IPv6 ACL | Verwerfen oder Ratenbegrenzung von IPv6-Paketen in Hardware |
| IPv6 QoS | Priorisierung von IPv6-Paketen in der Hardware |
| Multicast Listener Discovery (MLD v1/2) Snooping | Zustellung von IPv6-Multicast-Paketen nur an die gewünschten Empfänger |
| IPv6-Anwendungen | Web/SSL, Telnet-Server/SSH, DHCP-Client, DHCP Autoconfig, Cisco Discovery Protocol (CDP), Link Layer Discovery Protocol (LLDP) |
| Unterstützte IPv6 Requests for Comments (RFCs) | RFC 4443 (der RFC2463 überflüssig macht) - ICMP Version 6
RFC 4291 (der RFC 3513 überflüssig macht) - IPv6-Adressarchitektur RFC 4291 - IPv6-Adressierungsarchitektur RFC 2460 - IPv6-Spezifikation RFC 4861 (das RFC 2461 überflüssig macht) - Nachbarschaftserkennung für IPv6 RFC 4862 (das RFC 2462 ersetzt) - Automatische zustandslose IPv6-Adressenkonfiguration RFC 1981 - Ermittlung der Pfad-MTU RFC 4007 - IPv6-Architektur für skalierte Adressen RFC 3484 - Standard-Adressauswahlmechanismus |
| Verwaltung | |
| Cisco Business Dashboard | Unterstützung der direkten Verwaltung mit dem Cisco Business Dashboard und der mobilen App. Es ist nicht mehr notwendig, eine separate Hardware oder virtuelle Maschine für die Cisco Business Dashboard Probe vor Ort einzurichten. |
| Cisco Business mobile Anwendung | Mobile App für Cisco Business Switch- und Wireless-Produkte. Hilft bei der Einrichtung eines lokalen Netzwerks in wenigen Minuten und bietet eine einfache Verwaltung auf Knopfdruck. |
| Cisco Netzwerk Plug and Play (PnP) Agent | Die Cisco Network Plug and Play-Lösung bietet ein einfaches, sicheres, einheitliches und integriertes Angebot, das die Einführung neuer Geräte in Zweigstellen oder auf dem Campus oder die Bereitstellung von Updates für ein bestehendes Netzwerk erleichtert. Die Lösung bietet einen einheitlichen Ansatz für die Bereitstellung von Cisco-Routern, -Switches und -Wireless-Geräten mit einem Zero-Touch-Bereitstellungserlebnis.
Unterstützt Cisco PnP Connect |
| Web-Benutzeroberfläche | Integriertes Dienstprogramm für die Switch-Konfiguration zur einfachen browserbasierten Gerätekonfiguration (HTTP/HTTPS). Unterstützt Konfiguration, System-Dashboard, Systemwartung und -überwachung |
| In Text editierbare Konfigurationsdateien | Konfigurationsdateien können mit einem Texteditor bearbeitet und auf einen anderen Switch heruntergeladen werden, was die Massenverteilung erleichtert. |
| Befehlszeilenschnittstelle | Skriptfähige CLI; eine vollständige CLI wird unterstützt. Für die CLI werden die Berechtigungsstufen 1 und 15 unterstützt. |
| SNMP | Simple Management Network Protocol (SNMP) Versionen 1, 2c und 3 mit Unterstützung für Traps und SNMP Version 3 User-based Security Model (USM) |
| Standard-Management-Informationsdatenbanken (MIBs) | MIB-II (RFC1213)
IF-MIB (RFC2863) Bridge-MIB (RFC4188) Bridge-MIB-Erweiterung (RFC2674) RMON (RFC2819) Etherlike MIB (RFC3635) Radius-Client-MIB (RFC2618) Entitäts-MIB (RFC2737) POWER-ETHERNET-MIB (RFC3621) Syslog MIB (RFC3164) Generische Traps MIB (RFC1215) SNMP-COMMUNITY-MIB SNMP-MIB LLDP-MIB LLDP-EXT-MED-MIB IEEE8023-LAG-MIB CISCO-PORT-SECURITY-MIB CISCO-ENVMON-MIB CISCO-CDP-MIB CISCO-CONFIG-COPY-MIB |
| Fernüberwachung (RMON) | Eingebetteter RMON-Software-Agent unterstützt 4 RMON-Gruppen (Historie, Statistik, Alarme und Ereignisse) für erweitertes Verkehrsmanagement, Überwachung und Analyse |
| IPv4- und IPv6-Dualstack | Koexistenz der beiden Protokollstapel zur Erleichterung der Migration |
| Port-Spiegelung | Der Datenverkehr an einem Port oder VLAN kann zur Analyse mit einem Netzwerkanalysator oder einer RMON-Sonde auf einen anderen Port gespiegelt werden. Es können bis zu 8 Quellports auf einen Zielport gespiegelt werden. Es werden vier Sitzungen unterstützt. |
| Firmware-Upgrade | Webbrowser-Upgrade (HTTP/HTTPS) und Trivial File Transfer Protocol (TFTP)
Zwei Images für belastbare Firmware-Upgrades |
| DHCP (Option 12, 66, 67, 82, 129 und 150) | DHCP-Optionen ermöglichen eine engere Kontrolle von einem zentralen Punkt (DHCP-Server) aus, um IP-Adressen, automatische Konfiguration (mit Download der Konfigurationsdatei), DHCP-Relay und Hostnamen zu erhalten. |
| Zeitsynchronisierung | Einfaches Netzwerk-Zeitprotokoll (SNTP) |
| Login-Banner | Konfigurierbare Mehrfachbanner sowohl für Web als auch für CLI |
| Sonstiges Management | HTTP/HTTPS; TFTP-Upgrade; DHCP-Client; Bootstrap-Protokoll (BOOTP); Kabeldiagnose; ping; traceroute; syslog |
| Entdeckung | |
| Bonjour | Der Switch bewirbt sich selbst mit dem Bonjour-Protokoll |
| Link Layer Discovery Protocol (LLDP) (802.1ab) mit LLDP-MED-Erweiterungen | LLDP ermöglicht es dem Switch, seine Identifikation, Konfiguration und Fähigkeiten benachbarten Geräten mitzuteilen, die die Daten in einer MIB speichern. LLDP-MED ist eine Erweiterung von LLDP, die die für IP-Telefone erforderlichen Erweiterungen hinzufügt. |
| Cisco Erkennungsprotokoll | Der Switch zeigt sich selbst über das Cisco Discovery Protocol an. Zeigt Kurzinformationen zu angeschlossenen Cisco-Netzwerkgeräten, IP-Telefonen und Wireless Access Points an. |
| Leistungseffizienz | |
| EEE-Konformität (802.3az) | Unterstützung von 802.3az Energy Efficient Ethernet auf allen Ports; erhebliche Reduzierung des Stromverbrauchs, wenn die Verbindungsbandbreite nicht voll ausgelastet ist |
| Energie erkennen | Schaltet Gigabit-Ethernet- und 10/100-RJ-45-Ports automatisch aus, wenn ein Verbindungsabbruch erkannt wird
Der aktive Modus wird ohne Paketverluste wieder aufgenommen, wenn der Switch den Verbindungsaufbau erkennt. |
| Anschluss-LEDs deaktivieren | Die LEDs können manuell ausgeschaltet werden, um Energie zu sparen. |
| Zeitbasiertes PoE | PoE-Strom kann nach einem benutzerdefinierten Zeitplan ein- oder ausgeschaltet werden, um Energie zu sparen. |
| Zeitabhängiger Hafenbetrieb | Verbindungsaufbau oder -abbau nach einem benutzerdefinierten Zeitplan (wenn der Anschluss administrativ aktiv ist). |
| Stromversorgung über Ethernet | |
| 802.3af PoE oder 802.3at PoE über einen der RJ-45-Netzwerkanschlüsse innerhalb der aufgeführten Leistungsbudgets | |
| PoE-Leistungsbudget | 195 W |
| Anzahl der Ports, die PoE unterstützen | 24 |
| PoE vor dem Standard | Unterstützung von Cisco Pre-Standard PoE |
| Intelligentes PoE-Strommanagement | Unterstützung der granularen Leistungsaushandlung mit CDP/LLDP-Kommunikation mit PD-Geräten nach IEEE-Klassifizierung |
| Hardware | |
| Buttons | Reset-Taste |
| Art der Verkabelung | Ungeschirmtes verdrilltes Paar (UTP) Kategorie 5 oder besser für 10BASE-T/100BASE-TX; UTP Kategorie 5
Ethernet oder besser für 1000BASE-T |
| LEDs | System, Link/Act, Geschwindigkeit |
| Blitzlicht | 64 MB |
| CPU-Speicher | 256 MB |
| Häfen | |
| Systemanschlüsse insgesamt | 24 Gigabit-Ethernet, 4 10-Gigabit-Ethernet |
| RJ-45-Anschluss | 24 Gigabit-Ethernet |
| Uplink-Anschluss | 4 10G SFP |
| Paketpuffer | |
| Paketspeicher | 12 Mb |
| Unterstützte SFP-Module | |
| MGBSX1 | Multimode-Faser |
| MGBLX1 | Singlemode-Faser |
| MGBLH1 | Singlemode-Faser |
| MGBT1 | UTP Kategorie 5 |
| GLC-SX-MMD | Multimode-Faser |
| GLC-LH-SMD | Singlemode-Faser |
| GLC-BX-U | Singlemode-Faser |
| GLC-BX-D | Singlemode-Faser |
| GLC-TE | UTP Kat. 5e |
| SFP-H10GB-CU1M | Kupfer-Koax |
| SFP-10G-SR | Multimode-Faser |
| SFP-10G-LR | Singlemode-Faser |
| SFP-10G-SR-S | Multimode-Faser |
| SFP-10G-LR-S | Singlemode-Faser |
| Umwelt | |
| Abmessungen der Einheit (B x T x H) | 440 x 257 x 44 mm (17,3 x 10,1 x 1,7 Zoll) |
| Gewicht pro Einheit | 4,03 kg (8,88 lb) |
| Strom | 100-240 V, 50-60 Hz, Intern |
| Zertifizierungen | UL (UL 60950), CSA (CSA 22.2), CE-Zeichen, FCC Teil 15 (CFR 47) Klasse A, C-tick |
| Betriebstemperatur | 0-50° C |
| Lagertemperatur | -20° C bis 70° C |
| Feuchtigkeit im Betrieb | 10% bis 90%, relativ, nicht kondensierend |
| Feuchtigkeit bei der Lagerung | 10% bis 90%, relativ, nicht kondensierend |
| Stromverbrauch | |
| Leistungsaufnahme des Systems | 110V=36.9W
220V=37.6W |
| Stromverbrauch (mit PoE) | 110V=248.7W
220V=244.4W |
| Wärmeabgabe (BTU/hr) | 848.6 |
| Akustische Geräusche und mittlere Ausfallzeit (MTBF) | |
| Ventilator (Anzahl) | 2 |
| Akustischer Lärm | 25°C: 42,7 dB |
| MTBF @ 25°C (Stunden) | 617232 |
| Inhalt der Verpackung | |
| Inhalt der Verpackung | Ethernet-Switch der Serie Cisco Business 220
Netzkabel oder Netzadapter Montagesatz Schnellstart-Anleitung |
Das könnte Sie auch interessieren
Parameter
Sie benötigen Hilfe
Häufig gestellte Fragen (FAQ)
Was ist, wenn der Artikel nicht in meinen Drucker passt oder ich mich vergriffen haben?
Bei einem falsch bestellten Artikel, können Sie im Rahmen Ihres Widerrufsrechts, den Artikel innerhalb von 30 Tagen nach Erhalt an uns zurücksenden. Gelegentlich vergessen Kunden, die Schutzelemente an den Patronen zu entfernen. Wenn Sie die richtige Patrone erhalten und bestellt hatten aber nicht in Ihren Drucker passt, entfernen Sie die orangefarbenen, gelben oder anderen farbigen Kunststoffelemente, die die optische Trommel bzw. den Druckkopf vor Beschädigung schützen. Außerdem können Papierschutzelemente und eine sogenannte Versiegelung auf der Patrone angebracht sein, um das Verschütten von Toner zu verhindern.
Woher weiß ich, dass ein Paket an mich geliefert wird?
Sie erhalten immer eine E-Mail mit Tracking-Nummer, wenn wir das Label geschrieben haben. Gleichzeitig können registrierte Kunden unter dem Bereich „Mein Konto -> Bestellungen“ Ihre Tracking Nummer einsehen und den allgemeinen Status einsehen.
Wo ist das Paket mit meiner Bestellung?
Sie erhalten immer eine E-Mail mit Tracking-Nummer, wenn wir das Label geschrieben haben. Im selben Zug versenden wir zum Abend die Rechnungen. Sollten Sie die Rechnung erhalten haben, können aber Ihre Versandmail nicht finden, würden wir Sie bitten einen Blick in Ihren Spam Ordner zu machen. Teilweise werden unsere Versandmails als Spam deklariert. Gleichzeitig können registrierte Kunden unter dem Bereich „Mein Konto -> Bestellungen“ Ihre Tracking Nummer einsehen und den allgemeinen Status einsehen.
Welche Zahlungsmöglichkeiten stehen mir zur Verfügung?
Wir bieten fast alle gängigen Zahlungsmöglichkeiten. Lediglich Kauf auf Rechnung ist nicht möglich. Neben den bestehenden Zahlungsanbietern sind wir bereits mit anderen im Gespräch. Unsere aktiven Zahlungsmöglichkeiten finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/zahlungsmoglichkeiten/
Ist es möglich, die Ware persönlich abzuholen?
Leider ist eine persönliche Abholung nicht möglich. Wir versenden unsere Produkte nur innerhalb Österreichs. Weitere Informationen zu unseren Versandoptionen finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/haufig-gestellte-fragen/
Wo finde ich meine Rechnung zur Einsicht?
Sie erhalten immer eine Rechnung per E-Mail. Zusätzlich können Sie als registrierter Kunde in Ihrem Profil diese unter „Mein Konto => meine Rechnungen“ einsehen.
Muss ich mich für den Kauf registrieren?
Sie müssen sich nicht registrieren, um die Bestellung abzuschließen. Registrierte Kunden genießen jedoch folgende Vorteile: • Möglichkeit zum Speichern von benutzerdefinierten Adressen • Komplette Übersicht über Ihre Bestellungen • Rechnungsarchiv • Letzte Bestellung wiederholen • Greifen Sie auf Aktionen und Wettbewerbe zu • Sie sammeln Rabattgutschriften für Ihren nächsten Einkauf Informationen zu unserem Treueprogramm finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/treueprogramm/ Weitere Informationen zu unseren Versandkosten finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/versandoptionen/
Kann ich meine Bestellung telefonisch durchführen?
Aufgrund der DSGVO und des rechtlichen Schutzes für Verbraucher und Einzelhändler können wir keine telefonischen Bestellungen annehmen. Wir beraten Sie gerne telefonisch, aber müssen Sie bitten die Bestellung über unseren E-Shop durch zu führen.
Muss ich den alten Toner entsorgen oder recyceln?
Was tun mit leerem Toner? Wie entsorge ich es richtig, damit es sicher ist? Und kann man mit dem recyceln von Tonern Geld verdienen? Hierfür haben wir einen kleinen Eintrag zum Nachlesen: https://www.tptoner.at/rund-um-den-kauf/haufig-gestellte-fragen/sollte-ich-alten-toner-entsorgen-oder-recyceln/
Bis wann muss ich Bestellen, um den Versand vom Lager am gleichen Tag zu haben?
Bei Bestellungen von Lagerware, versenden wir unsere Artikel am selben Tag (Mo-Fr) von unserem Lager, wenn Sie diese vor 14:30 Uhr via DHL oder vor 17:00 Uhr via GLS abschließen. Die genaue Lieferzeit finden Sie bei der Bestellung im Produktdetail oder im Warenkorb.
Mit welchen Versanddienstleister kann ich meine Bestellung erhalten?
Wir versenden momentan mit GLS und mit der Österreichischen Post. Sind aber schon mit anderen Dienstleistern im Gespräch. Weitere Informationen zum Versand finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/versandoptionen/
Wie gehe ich bei einem Problem mit meiner Bestellung vor und wie lange dauert die Bearbeitung?
Wir bearbeiten die meisten Beschwerden endgültig innerhalb von 7-14 Werktagen. Sie können die Beilegung einer Beschwerde beschleunigen, indem Sie das Online-Beschwerdeformular korrekt ausfüllen. Hierfür benötigen Sie lediglich Ihre E-Mail-Adresse mit der Sie bestellt hatten und Ihre Bestell- oder Rechnungsnummer. Das Formular finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/beschwerden-und-rucksendungen/
Kann ich auf Nachnahme bestellen?
Nein, dies ist nicht möglich. Informationen zu unseren Zahlungsmöglichkeiten finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/zahlungsmoglichkeiten/
Was sind Treuepunkte?
Mit dem TP Toner - Loyalty System zahlt sich der Einkauf für Sie aus! Für jede Bestellung erhalten Sie eine Prämie in Form von Einkaufsgutschriften, die dann in einen finanziellen Rabatt umgewandelt werden. Dieser Geldbetrag kann ab 10 Treuepunkte für weitere Bestellung geltend gemacht werden, sobald Ihnen die Treuepunkte in Ihrem Konto gutgeschrieben werden (21 Tage nach Rechnungsstellung). Informationen zu unserem Treueprogramm finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/treueprogramm/
Wie verwenden Sie die persönlichen Daten, die ich beim Kauf eingebe?
Ausführliche Informationen über die Verarbeitung persönlicher Daten, finden Sie in unseren Datenschutzbestimmungen: https://www.tptoner.at/rund-um-den-kauf/datenschutz/
Wann erhalte ich Treuepunkte und wie kann ich diese einlösen?
Treuepunkte werden Ihrem Konto 21 Tagen nach der Rechnungsstellung automatisch gutgeschrieben. Anschließend können Sie nach dem Anmelden in Ihrem Konto einen Rabattcode eingeben, den Sie in der Bestellung verwenden. Um den Rabattcode zu verwenden, aktivieren Sie in der Bestellung "Ich habe einen Rabattcode und möchte ihn verwenden". Informationen zu unserem Treueprogramm finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/treueprogramm/
Zu diesem Produkt wurde noch keine Frage gestellt. Wenn Sie sich für etwas interessieren oder eine Frage haben, senden Sie uns diese über das Formular. Wir werden Ihre Nachricht schnellstmöglich beantworten.


 Versandkosten ab 5,50 € via DPD Pickup
 Große Auswahl. Wir bieten mehr als 39000 Produkte.
 Bei uns haben Sie Zeit. Sie können die Ware innerhalb von 30 Tagen zurücksenden.
 Wir belohnen Sie. Für jeden Einkauf erhalten Sie Treuepunkte.
