


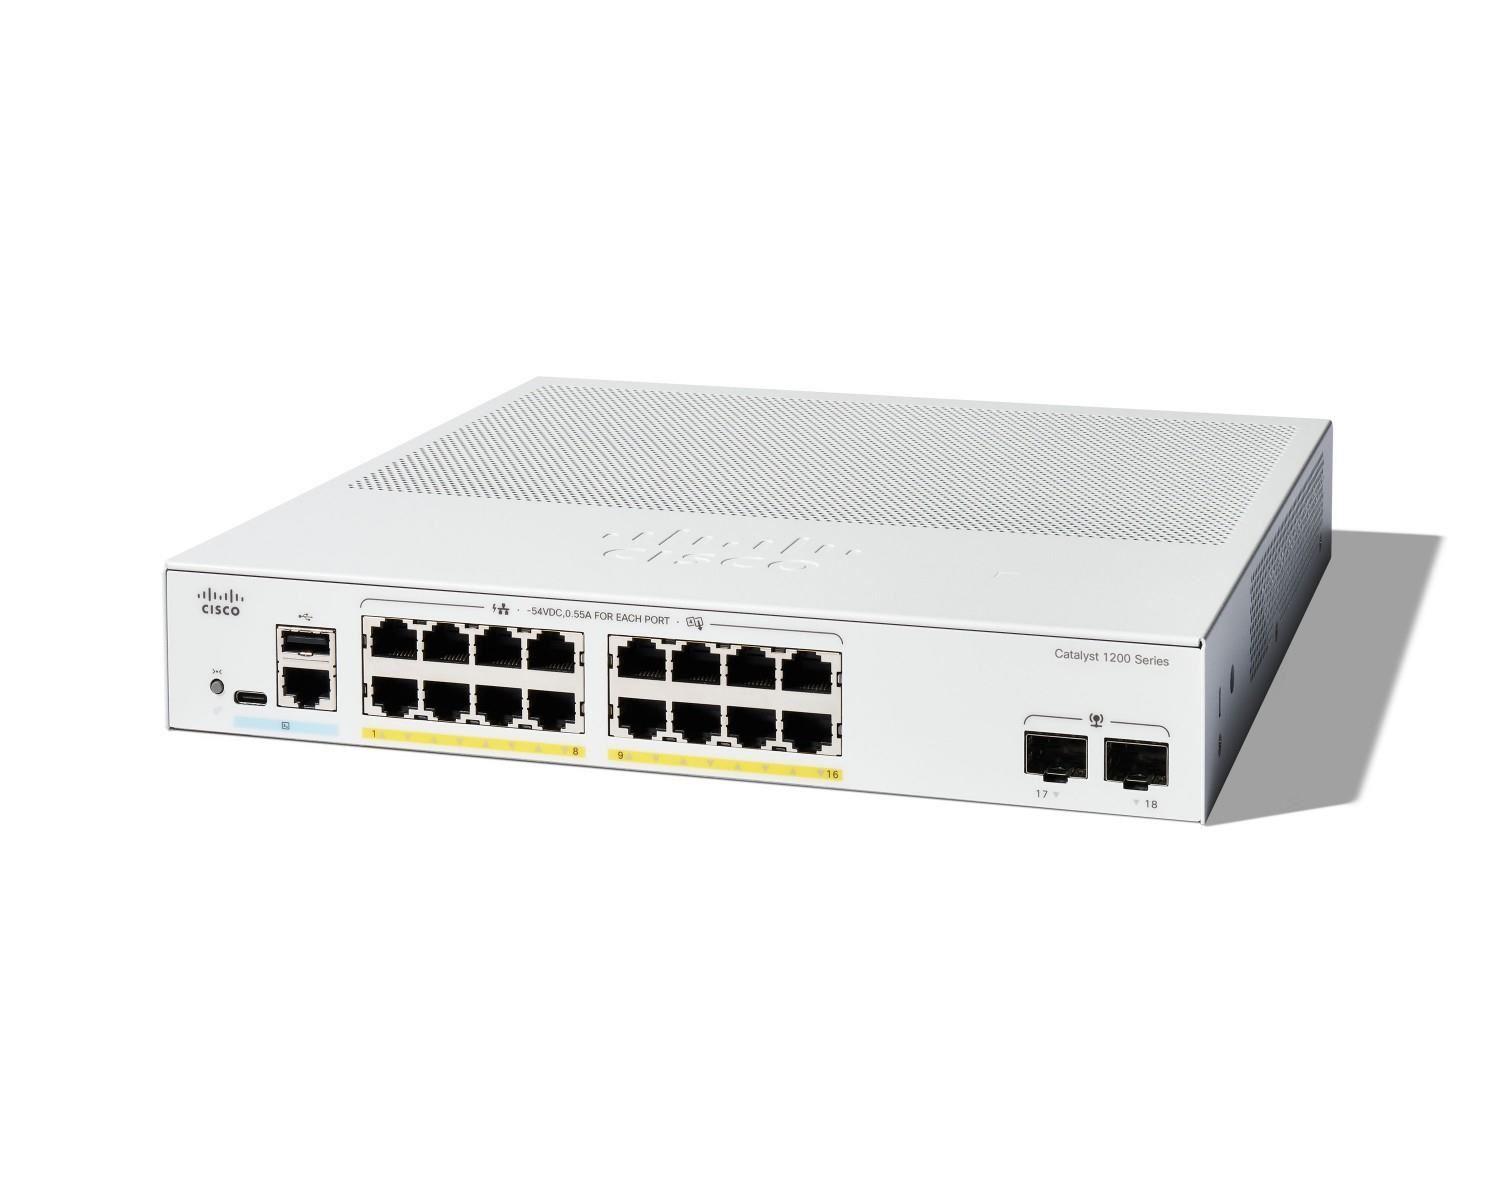
Cisco Catalyst Switch C1200-16P-2G (16xGbE, 2xSFP, 16xPoE , 120 W, lüfterlos) – REFRESH
Abbildung Foto
 Treuepunkte: 13
Das könnte Ihnen auch gefallen
Grandstream GWN7721P L2 Lite managed switch, 8x 2.5GbE RJ45, 2x 10G SFP , PoE/PoE
Auf Lager 2 Stk.


TP-Link OMADA Switch SG3428XMPP (24xGbE, 4xSFP , 16xPoE , 8xPoE , 500W, 1xKonsole)
Auf Lager 2 Stk.

MikroTik Cloud Smart Switch CSS326-24G-2S RM, 24 nicht-blockierende Gigabit-Ports, 2xSFP , Marvell DX Switch-Chip, SwOS
Auf Lager 2 Stk.


MikroTik Cloud Router Switch CRS354-48P-4S 2Q RM, 650MHz CPU, 64MB, 1x10/100, 48xGLAN(PoE), 4xSFP , 2xQSFP, incl. L5
Auf Lager 20 Stk.

UBNT UniFi Switch USW-24-POE Gen2 [24xGigabit, 16x PoE out 120W, 802.3at/af, 2xSFP, 52Gbps]
Auf Lager 20 Stk.




TP-Link OMADA Industrie-Switch IES206G (4xGbE, 1xGbE/SFPcombo, 1xSFP, DIN, IP40, lüfterlos)
Auf Lager 2 Stk.


Tenda SG105M - 5-Port-Gigabit-Ethernet-Switch, 10/100/1000Mbps, Kunststoff, Desktop
Auf Lager 1 Stk.


Beschreibung und Parameter
Cisco Catalyst Switch C1200-16P-2G – REFRESH
CISCO REFRESH sind generalüberholte Produkte, die von CISCO mit einer Qualitätszertifizierung, einer Garantie und einem Kundendienst angeboten werden, die denen eines entsprechenden Neuprodukts entsprechen.
Das Rack-Montageset ist nicht im Lieferumfang enthalten.
Die Cisco Catalyst 1200-Serie ist die nächste Generation kostengünstiger Smart-Switches, die hohe Leistung und Zuverlässigkeit mit einem umfassenden Funktionsumfang kombinieren, den Sie für kleine und mittelgroße Unternehmensnetzwerke benötigen. Die Switches basieren auf einer angepassten Linux-Betriebssystemsoftware und bieten flexible Verwaltungsmöglichkeiten, umfassende Sicherheitsfunktionen sowie statische Layer-3-Routing-Funktionen, die die Möglichkeiten von unmanaged oder kostengünstigen Switches bei weitem übertreffen – und das zu einem niedrigeren Preis als bei voll verwalteten Switches. Wenn Sie eine zuverlässige Lösung für die gemeinsame Nutzung von Online-Ressourcen und die Anbindung von Computern, Telefonen und WLAN-Zugangspunkten benötigen, bieten die intelligenten Switches der Catalyst 1200-Serie die ideale Lösung zu einem erschwinglichen Preis.
Produktseite: C1200-16P-2G| Leistung | |
| Switching-Kapazität und Weiterleitungsrate (Alle Switches arbeiten mit Wire-Speed und sind blockierungsfrei) | |
| Kapazität in Millionen Paketen pro Sekunde (mpps) (64-Byte-Pakete) | 26,78 |
| Switching-Kapazität in Gigabit pro Sekunde (Gbps) | 36 |
| Layer-2-Switching | |
| Spanning-Tree-Protokoll (STP) | Unterstützung des Spanning-Tree-Protokolls nach dem Standard 802.1d
Schnelle Konvergenz mithilfe von 802.1w (Rapid Spanning Tree Protocol [RSTP]), standardmäßig aktiviert Mehrere Spanning-Tree-Instanzen unter Verwendung von 802.1s (MSTP); es werden 8 Instanzen unterstützt Per-VLAN Spanning Tree Plus (PVST ); es werden 126 Instanzen unterstützt Rapid PVST (RPVST ); es werden 126 Instanzen unterstützt |
| Port-Gruppierung/Link-Aggregation | Unterstützung für das IEEE 802.3ad Link Aggregation Control Protocol (LACP)
Bis zu 4 Gruppen Bis zu 8 Ports pro Gruppe mit jeweils 16 Kandidaten-Ports (dynamisch) für jede 802.3ad-Link-Aggregation-Gruppe (LAG) |
| VLAN | Unterstützung von bis zu 255 aktiven VLANs gleichzeitig
Port-basierte und 802.1Q-Tag-basierte VLANs VLAN-Verwaltung Gast-VLAN Auto Surveillance VLAN (ASV) |
| Voice-VLAN | Der Sprachverkehr wird automatisch einem sprachspezifischen VLAN zugewiesen und mit den entsprechenden QoS-Stufen behandelt. Das Voice Services Discovery Protocol (VSDP) ermöglicht eine netzwerkweite, automatische Bereitstellung von Sprachendgeräten und Anrufsteuerungsgeräten. |
| Generic VLAN Registration Protocol (GVRP) und Generic Attribute Registration Protocol (GARP) | Automatische Weitergabe und Konfiguration von VLANs in einer Bridged-Domäne aktivieren |
| Snooping nach dem Internet Group Management Protocol (IGMP) der Versionen 1, 2 und 3 | Beschränkt den bandbreitenintensiven Multicast-Verkehr ausschließlich auf die Anforderer; unterstützt 255 Multicast-Gruppen (Quellenspezifisches Multicasting wird ebenfalls unterstützt) |
| IGMP-Querier | Wird verwendet, um eine Layer-2-Multicast-Domäne von Snooping-Switches zu unterstützen, wenn kein Multicast-Router vorhanden ist |
| Head-of-Line (HOL)-Blockierung | Verhinderung von HOL-Blockaden |
| Loopback-Erkennung | Bietet Schutz vor Schleifen, indem Schleifenprotokoll-Pakete über Ports weitergeleitet werden, auf denen der Schleifenschutz aktiviert wurde. Der Schutz funktioniert unabhängig von STP. |
| Layer-3-Routing | |
| IPv4-Routing | Wire-Speed-Routing von IPv4-Paketen
Bis zu 32 statische Routen und bis zu 16 IP-Schnittstellen |
| IPv6-Routing | Wire-Speed-Routing von IPv6-Paketen |
| Layer-3-Schnittstelle | Konfiguration einer Layer-3-Schnittstelle an einem physischen Port, einer LAG, einer VLAN-Schnittstelle oder einer Loopback-Schnittstelle |
| Classless Interdomain Routing (CIDR) | Unterstützung für CIDR |
| DHCP-Relay (Dynamic Host Configuration Protocol) auf Schicht 3 | Weiterleitung von DHCP-Datenverkehr über IP-Domänen hinweg |
| User Datagram Protocol (UDP)-Relay | Weiterleitung von Broadcast-Informationen über Layer-3-Domänen hinweg zur Erkennung von Anwendungen oder zur Weiterleitung von Bootstrap-Protocol (BootP)/DHCP-Paketen |
| Sicherheit | |
| Secure Sockets Layer (SSL) | Verschlüsselt den gesamten HTTPS-Datenverkehr und ermöglicht so einen sicheren Zugriff auf die browserbasierte Verwaltungsoberfläche des Switches |
| SSH-Protokoll | SSH ist ein sicherer Ersatz für Telnet-Verbindungen. Auch Secure Copy (SCP) nutzt SSH. SSH v1 und v2 werden unterstützt. |
| IEEE 802.1X (Rolle als Authentifizierer) | RADIUS-Authentifizierung, Gast-VLAN, Einzel-/Mehrfach-Host-Modus sowie Einzel-/Mehrfach-Sitzungen |
| STP-Loopback-Schutz | Bietet zusätzlichen Schutz vor Layer-2-Weiterleitungsschleifen (STP-Schleifen) |
| Secure Core Technology (SCT) | Stellt sicher, dass der Switch den Verwaltungs- und Protokollverkehr unabhängig vom Umfang des eingehenden Datenverkehrs empfängt und verarbeitet |
| Sichere Speicherung sensibler Daten (SSD) | Ein Mechanismus zur sicheren Verwaltung sensibler Daten (wie Passwörter, Schlüssel usw.) auf dem Switch, zur Weitergabe dieser Daten an andere Geräte sowie zur sicheren automatischen Konfiguration. Der Zugriff auf die sensiblen Daten im Klartext oder in verschlüsselter Form erfolgt entsprechend der vom Benutzer konfigurierten Zugriffsebene und der Zugriffsmethode des Benutzers. |
| Zuverlässige Systeme | Zuverlässige Systeme bilden eine äußerst sichere Grundlage für Cisco-Produkte
Laufzeit-Schutzmechanismen (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) |
| Port-Sicherheit | Möglichkeit, Quell-MAC-Adressen an Ports zu binden und die Anzahl der gespeicherten MAC-Adressen zu begrenzen |
| RADIUS | Unterstützt die RADIUS-Authentifizierung für den Verwaltungszugriff. Der Switch fungiert als Client. |
| Sturmkontrolle | Broadcast, Multicast und unbekannter Unicast |
| DoS-Prävention | Verhinderung von DoS-Angriffen |
| Mehrere Benutzerberechtigungsstufen in der CLI | Berechtigungsstufen 1, 7 und 15 |
| ACLs | Unterstützung für bis zu 512 Regeln
Drop oder Ratenbegrenzung basierend auf Quell- und Ziel-MAC, VLAN-ID, IPv4- oder IPv6-Adresse, IPv6-Flow-Label, Protokoll, Port, Differentiated Services Code Point (DSCP)/IP-Priorität, TCP- und UDP-Quell- und Zielports, 802.1p-Priorität, Ethernet-Typ, Internet Control Message Protocol (ICMP)-Pakete, IGMP-Pakete, TCP-Flag; ACLs können sowohl auf der Eingangs- als auch auf der Ausgangsseite angewendet werden Zeitbasierte ACLs werden unterstützt |
| Servicequalität | |
| Prioritätsstufen | 8 Hardware-Warteschlangen |
| Terminplanung | Zuweisung zu Warteschlangen nach „Strict Priority“ und „Weighted Round-Robin“ (WRR) auf Basis von DSCP und Class of Service (802.1p/CoS) |
| Dienstklasse | Portbasiert, basierend auf 802.1p-VLAN-Prioritäten, basierend auf IPv4/v6-IP-Präzedenz/Type of Service (ToS)/DSCP, Differentiated Services (DiffServ), ACLs zur Klassifizierung und Neukennzeichnung, vertrauenswürdige QoS |
| Ratenbegrenzung | Ingress-Filter, Egress-Shaping und Ratenkontrolle pro VLAN, pro Port und flussbasiert |
| Vermeidung von Überlastungen | Ein TCP-Algorithmus zur Vermeidung von Überlastung ist erforderlich, um globale Synchronisationsverluste bei TCP zu reduzieren und zu verhindern. |
| Standards | |
| Standards | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit-Ethernet, IEEE 802.3x Flusssteuerung, IEEE 802.3ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port-Zugriffsauthentifizierung, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6-Host-Modus
IPv6 über Ethernet Dual-IPv6/IPv4-Stack IPv6-Nachbarerkennung (ND) Stateless-Adressautokonfiguration nach IPv6 Ermittlung der maximalen Übertragungseinheit (MTU) auf dem Pfad Erkennung doppelter Adressen (DAD) ICMP Version 6 IPv6-über-IPv4-Netzwerk mit Unterstützung des Intrasite Automatic Tunnel Addressing Protocol (ISATAP) |
| IPv6-QoS | Priorisiert IPv6-Pakete auf Hardwareebene |
| IPv6-ACL | IPv6-Pakete in der Hardware verwerfen oder deren Durchsatz begrenzen |
| Multicast Listener Discovery (MLD v1/2) – Snooping | Liefert IPv6-Multicast-Pakete ausschließlich an die gewünschten Empfänger |
| IPv6-Anwendungen | Web/SSL, Telnet-Server/SSH, Ping, Traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), Simple Network Management Protocol (SNMP), RADIUS, Syslog, DNS-Client, DHCP-Client, DHCP-Autokonfiguration |
| Unterstützte IPv6-RFCs | RFC 4443 (der RFC 2463 ersetzt): ICMPv6
RFC 4291 (der RFC 3513 ersetzt): IPv6-Adressarchitektur RFC 4291: IPv6-Adressierungsarchitektur RFC 2460: IPv6-Spezifikation RFC 4861 (der RFC 2461 ersetzt): Nachbarerkennung für IPv6 RFC 4862 (der RFC 2462 ersetzt): Stateless-Adressautokonfiguration für IPv6 RFC 1981: Erkennung der Pfad-MTU RFC 4007: IPv6-Architektur mit Bereichsadressen RFC 3484: Mechanismus zur Auswahl der Standardadresse RFC 5214 (der RFC 4214 ersetzt): ISATAP-Tunneling RFC 4293: IPv6-MIB: Textkonventionen und allgemeine Gruppe RFC 3595: Textkonventionen für IPv6-Flow-Labels |
| Management | |
| Cisco Business Dashboard | Unterstützung für eine integrierte Probe für das Cisco Business Dashboard, das auf dem Switch ausgeführt wird. Dadurch entfällt die Notwendigkeit, vor Ort eine separate Hardware oder virtuelle Maschine für die Cisco Business Dashboard-Probe einzurichten. |
| Cisco Business Mobile-App | Mobile App für Cisco Business-Switches und WLAN-Produkte. Hilft dabei, innerhalb weniger Minuten ein lokales Netzwerk einzurichten, und ermöglicht eine einfache Verwaltung per Fingertipp. |
| Cisco Network Plug-and-Play (PnP)-Agent | Die Cisco Network PnP-Lösung bietet ein einfaches, sicheres, einheitliches und integriertes Angebot, das die Einführung neuer Geräte in Zweigstellen oder auf dem Campus sowie die Bereitstellung von Updates für ein bestehendes Netzwerk vereinfacht. Die Lösung bietet einen einheitlichen Ansatz für die Bereitstellung von Cisco-Routern, -Switches und -WLAN-Geräten mit einer nahezu automatischen Bereitstellung.
Unterstützt Cisco PnP Connect |
| Web-Benutzeroberfläche | Integriertes Konfigurationsprogramm für Switches zur einfachen, browserbasierten Gerätekonfiguration (HTTP/HTTPS). Unterstützt Konfiguration, Assistenten, System-Dashboard, Systemwartung und Überwachung
Basis- und erweiterter Modus für maximale Betriebseffizienz |
| SNMP | SNMP-Versionen 1, 2c und 3 mit Unterstützung für Traps sowie das benutzerbasierte Sicherheitsmodell (USM) von SNMP v3 |
| Remote Monitoring (RMON) | Der integrierte RMON-Software-Agent unterstützt vier RMON-Gruppen (Verlauf, Statistiken, Alarme und Ereignisse) für ein verbessertes Verkehrsmanagement, eine optimierte Überwachung und Analyse |
| IPv4- und IPv6-Dual-Stack | Koexistenz beider Protokollstacks zur Erleichterung der Migration |
| Firmware-Update | Webbrowser-Update (HTTP/HTTPS) sowie TFTP- und SCP-Update über SSH
Doppelte Images für ausfallsichere Firmware-Upgrades |
| Port-Spiegelung | Der Datenverkehr an einem Port kann zur Analyse mit einem Netzwerkanalysator oder einer RMON-Sonde auf einen anderen Port gespiegelt werden. Bis zu 4 Quellports können auf einen Zielport gespiegelt werden. |
| VLAN-Spiegelung | Der Datenverkehr aus einem VLAN kann zur Analyse mit einem Netzwerkanalysator oder einer RMON-Sonde auf einen Port gespiegelt werden. Bis zu 4 Quell-VLANs können auf einen Zielport gespiegelt werden. |
| DHCP (Optionen 12, 59, 60, 66, 67, 125, 129 und 150) | DHCP-Optionen ermöglichen eine strengere Steuerung von einer zentralen Stelle (DHCP-Server) aus, um IP-Adressen zu beziehen, die automatische Konfiguration (einschließlich des Herunterladens von Konfigurations- und Image-Dateien) durchzuführen, DHCP-Relay zu nutzen und Hostnamen zu vergeben. |
| Secure Copy (SCP) | Überträgt Dateien sicher zum und vom Switch |
| Automatische Konfiguration mit SCP-Datei-Download | Ermöglicht eine groß angelegte Bereitstellung bei gleichzeitigem Schutz sensibler Daten |
| Textbearbeitbare Konfigurationen | Konfigurationsdateien können mit einem Texteditor bearbeitet und auf einen anderen Switch heruntergeladen werden, was die Massenbereitstellung erleichtert. |
| Smartports | Vereinfachte Konfiguration von QoS- und Sicherheitsfunktionen |
| Auto Smartports | Wendet die über die Smartports-Rollen bereitgestellten Informationen automatisch auf den Port an, basierend auf den Geräten, die über das Cisco Discovery Protocol oder LLDP-MED erkannt wurden. Dies ermöglicht Zero-Touch-Bereitstellungen. |
| Textansicht CLI | Skriptfähige Befehlszeilenschnittstelle (CLI). Es werden sowohl eine vollständige CLI als auch eine menügesteuerte CLI unterstützt. Für die CLI werden die Benutzerberechtigungsstufen 1, 7 und 15 unterstützt. |
| Lokalisierung | Lokalisierung der Benutzeroberfläche und der Dokumentation in mehrere Sprachen |
| Anmelde-Banner | Konfigurierbare Mehrfach-Banner für das Web sowie die Befehlszeilenschnittstelle (CLI) |
| Sonstiges Management | Traceroute, Verwaltung einzelner IP-Adressen, HTTP/HTTPS, RADIUS, Port-Spiegelung, TFTP-Upgrade, DHCP-Client, SNTP, Kabeldiagnose, Ping, Syslog, Telnet-Client (Unterstützung für sicheres SSH), automatische Zeiteinstellung über die Verwaltungsstation |
| Green (Energieeffizienz) | |
| Energieerkennung | Schaltet die Stromversorgung an einem RJ-45-Anschluss automatisch ab, wenn eine Unterbrechung der Verbindung festgestellt wird. Der aktive Modus wird ohne Paketverlust wieder aufgenommen, sobald der Switch feststellt, dass die Verbindung wieder besteht. |
| Erkennung der Kabellänge | Passt die Signalstärke entsprechend der Kabellänge an. Reduziert den Stromverbrauch bei kürzeren Kabeln |
| EEE-konform (802.3az) | Unterstützt IEEE 802.3az an allen Gigabit-Ethernet-Kupferanschlüssen |
| Port-LEDs deaktivieren | LEDs können manuell ausgeschaltet werden, um Energie zu sparen |
| Zeitgesteuerter Hafenbetrieb | Den Port je nach benutzerdefiniertem Zeitplan aktivieren oder deaktivieren (sofern der Port administrativ aktiv ist) |
| Zeitgesteuertes PoE | Die PoE-Stromversorgung kann je nach benutzerdefiniertem Zeitplan ein- oder ausgeschaltet werden, um Energie zu sparen |
| Perpetual PoE | Versorgt angeschlossene Geräte mit PoE-Strom, während das Gerät neu gestartet wird |
| Allgemeines | |
| Jumbo-Frames | Frame-Größen von bis zu 9000 Byte. Die Standard-MTU beträgt 2000 Byte. |
| MAC-Tabelle | 8.000 Adressen |
| Chipschutz | Erkennt Manipulationsversuche und reagiert während des Systemstarts |
| Boot-Integrität | Durch die Transparenz der Boot-Integrität können Informationen zur Plattformidentität und Softwareintegrität von Cisco sichtbar gemacht und verwertet werden |
| Entdeckung | |
| Bonjour | Der Switch macht sich über das Bonjour-Protokoll bekannt |
| Link Layer Discovery Protocol (LLDP) (802.1ab) mit LLDP-Media Endpoint Discovery (MED)-Erweiterungen | LLDP ermöglicht es dem Switch, seine Identifikation, Konfiguration und Funktionen an benachbarte Geräte zu übermitteln, die diese Daten in einer MIB speichern. LLDP-MED ist eine Erweiterung von LLDP, die die für IP-Telefone erforderlichen Erweiterungen hinzufügt. |
| Cisco Discovery Protocol | Der Switch macht sich über das Cisco Discovery Protocol bekannt. Außerdem ermittelt er mithilfe des Cisco Discovery Protocol die angeschlossenen Geräte und deren Eigenschaften. |
| Power over Ethernet (PoE) | |
| 802.3at PoE und 802.3af PoE werden über jeden der RJ-45-Anschlüsse innerhalb der angegebenen Leistungsgrenzen bereitgestellt | Die folgenden Switches unterstützen 802.3at PoE , 802.3af und den Cisco-Prestandard (Legacy) PoE. Die maximale Leistung beträgt 30,0 W pro Gigabit-Ethernet-Port, bis das PoE-Budget des Switches ausgeschöpft ist. Die für PoE pro Switch verfügbare Gesamtleistung ist wie folgt: |
| Für PoE vorgesehene Leistung | 120 W |
| Anzahl der Anschlüsse, die PoE unterstützen | 16 |
| Hardware | |
| Stromverbrauch (im ungünstigsten Fall) | |
| Stromverbrauch des Systems | 110 V = 17,4 W
220 V = 17,2 W |
| Stromverbrauch (mit PoE) | 110 V = 143,9 W
220 V = 141,4 W |
| Wärmeabgabe (BTU/h) | 490,7 |
| Leistung im Leerlauf | 110 V = 10,4 W
220 V = 10,2 W |
| Anschlüsse | |
| Gesamtzahl der Systemanschlüsse | 18x Gigabit-Ethernet |
| RJ-45-Anschlüsse | 16x Gigabit-Ethernet |
| Kombi-Anschlüsse (RJ-45 Small Form-Factor Pluggable [SFP]) | 2x SFP |
| USB-Anschluss | USB-Typ-C-Anschluss an der Vorderseite des Switches für eine einfache Datei- und Bildverwaltung sowie als Konsolenanschluss |
| Schaltflächen | Reset-Taste |
| Verkabelungstyp | Ungeschirmtes verdrilltes Paar (UTP) der Kategorie 5e oder höher für 1000BASE-T |
| LEDs | System, Link/Act, PoE, Geschwindigkeit |
| Flash | 512 MB |
| CPU | Dual-Core-ARM mit 1,4 GHz |
| DRAM | 1 GB DDR4 |
| Paketpuffer | Alle Zahlen sind über alle Ports hinweg aggregiert, da die Puffer dynamisch gemeinsam genutzt werden.
1,5 MB |
| Unterstützte SFP/SFP -Module | MGBSX1
MGBLH1 MGBLX1 MGBT1 GLC-SX-MMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE |
| Umwelt | |
| Abmessungen des Geräts (B × T × H) | 268 × 297 × 44 mm (10,56 × 11,69 × 1,73 Zoll) |
| Stückgewicht | 2,38 kg (5,25 lb) |
| Leistung | 100 bis 240 V, 50 bis 60 Hz, intern |
| Zertifizierungen | UL (UL 62368), CSA (CSA 22.2), CE-Kennzeichnung, FCC Teil 15 (CFR 47) Klasse A |
| Betriebstemperatur | 32° bis 122°F (0° bis 50°C) |
| Lagertemperatur | -13° bis 158°F (-25° bis 70°C) |
| Betriebsfeuchtigkeit | 10 % bis 90 %, relativ, nicht kondensierend |
| Luftfeuchtigkeit bei der Lagerung | 10 % bis 90 %, relativ, nicht kondensierend |
| Geräuschpegel und mittlere Zeit zwischen Ausfällen (MTBF) | |
| Fan (Nummer) | Lüfterlos |
| Akustischer Lärm | k. A. |
| MTBF bei 25 °C (Stunden) | 706.983 |
| Garantien | Begrenzte Lebensdauer |
| Lieferumfang | |
| Cisco Catalyst 1200 Series Switch | |
| Netzkabel | |
| Zeigerkarte | |
| Mindestanforderungen | |
| Webbrowser: Chrome, Firefox, Edge, Safari | |
| Ethernet-Netzwerkkabel der Kategorie 5e | |
| TCP/IP, Netzwerkkarte und ein Netzwerkbetriebssystem (wie Microsoft Windows, Linux oder Mac OS X) müssen installiert sein |
Das könnte Sie auch interessieren
Parameter
Sie benötigen Hilfe
Häufig gestellte Fragen (FAQ)
Was ist, wenn der Artikel nicht in meinen Drucker passt oder ich mich vergriffen haben?
Bei einem falsch bestellten Artikel, können Sie im Rahmen Ihres Widerrufsrechts, den Artikel innerhalb von 30 Tagen nach Erhalt an uns zurücksenden. Gelegentlich vergessen Kunden, die Schutzelemente an den Patronen zu entfernen. Wenn Sie die richtige Patrone erhalten und bestellt hatten aber nicht in Ihren Drucker passt, entfernen Sie die orangefarbenen, gelben oder anderen farbigen Kunststoffelemente, die die optische Trommel bzw. den Druckkopf vor Beschädigung schützen. Außerdem können Papierschutzelemente und eine sogenannte Versiegelung auf der Patrone angebracht sein, um das Verschütten von Toner zu verhindern.
Woher weiß ich, dass ein Paket an mich geliefert wird?
Sie erhalten immer eine E-Mail mit Tracking-Nummer, wenn wir das Label geschrieben haben. Gleichzeitig können registrierte Kunden unter dem Bereich „Mein Konto -> Bestellungen“ Ihre Tracking Nummer einsehen und den allgemeinen Status einsehen.
Wo ist das Paket mit meiner Bestellung?
Sie erhalten immer eine E-Mail mit Tracking-Nummer, wenn wir das Label geschrieben haben. Im selben Zug versenden wir zum Abend die Rechnungen. Sollten Sie die Rechnung erhalten haben, können aber Ihre Versandmail nicht finden, würden wir Sie bitten einen Blick in Ihren Spam Ordner zu machen. Teilweise werden unsere Versandmails als Spam deklariert. Gleichzeitig können registrierte Kunden unter dem Bereich „Mein Konto -> Bestellungen“ Ihre Tracking Nummer einsehen und den allgemeinen Status einsehen.
Welche Zahlungsmöglichkeiten stehen mir zur Verfügung?
Wir bieten fast alle gängigen Zahlungsmöglichkeiten. Lediglich Kauf auf Rechnung ist nicht möglich. Neben den bestehenden Zahlungsanbietern sind wir bereits mit anderen im Gespräch. Unsere aktiven Zahlungsmöglichkeiten finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/zahlungsmoglichkeiten/
Ist es möglich, die Ware persönlich abzuholen?
Leider ist eine persönliche Abholung nicht möglich. Wir versenden unsere Produkte nur innerhalb Österreichs. Weitere Informationen zu unseren Versandoptionen finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/haufig-gestellte-fragen/
Wo finde ich meine Rechnung zur Einsicht?
Sie erhalten immer eine Rechnung per E-Mail. Zusätzlich können Sie als registrierter Kunde in Ihrem Profil diese unter „Mein Konto => meine Rechnungen“ einsehen.
Muss ich mich für den Kauf registrieren?
Sie müssen sich nicht registrieren, um die Bestellung abzuschließen. Registrierte Kunden genießen jedoch folgende Vorteile: • Möglichkeit zum Speichern von benutzerdefinierten Adressen • Komplette Übersicht über Ihre Bestellungen • Rechnungsarchiv • Letzte Bestellung wiederholen • Greifen Sie auf Aktionen und Wettbewerbe zu • Sie sammeln Rabattgutschriften für Ihren nächsten Einkauf Informationen zu unserem Treueprogramm finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/treueprogramm/ Weitere Informationen zu unseren Versandkosten finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/versandoptionen/
Kann ich meine Bestellung telefonisch durchführen?
Aufgrund der DSGVO und des rechtlichen Schutzes für Verbraucher und Einzelhändler können wir keine telefonischen Bestellungen annehmen. Wir beraten Sie gerne telefonisch, aber müssen Sie bitten die Bestellung über unseren E-Shop durch zu führen.
Muss ich den alten Toner entsorgen oder recyceln?
Was tun mit leerem Toner? Wie entsorge ich es richtig, damit es sicher ist? Und kann man mit dem recyceln von Tonern Geld verdienen? Hierfür haben wir einen kleinen Eintrag zum Nachlesen: https://www.tptoner.at/rund-um-den-kauf/haufig-gestellte-fragen/sollte-ich-alten-toner-entsorgen-oder-recyceln/
Bis wann muss ich Bestellen, um den Versand vom Lager am gleichen Tag zu haben?
Bei Bestellungen von Lagerware, versenden wir unsere Artikel am selben Tag (Mo-Fr) von unserem Lager, wenn Sie diese vor 14:30 Uhr via DHL oder vor 17:00 Uhr via GLS abschließen. Die genaue Lieferzeit finden Sie bei der Bestellung im Produktdetail oder im Warenkorb.
Mit welchen Versanddienstleister kann ich meine Bestellung erhalten?
Wir versenden momentan mit GLS und mit der Österreichischen Post. Sind aber schon mit anderen Dienstleistern im Gespräch. Weitere Informationen zum Versand finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/versandoptionen/
Wie gehe ich bei einem Problem mit meiner Bestellung vor und wie lange dauert die Bearbeitung?
Wir bearbeiten die meisten Beschwerden endgültig innerhalb von 7-14 Werktagen. Sie können die Beilegung einer Beschwerde beschleunigen, indem Sie das Online-Beschwerdeformular korrekt ausfüllen. Hierfür benötigen Sie lediglich Ihre E-Mail-Adresse mit der Sie bestellt hatten und Ihre Bestell- oder Rechnungsnummer. Das Formular finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/beschwerden-und-rucksendungen/
Kann ich auf Nachnahme bestellen?
Nein, dies ist nicht möglich. Informationen zu unseren Zahlungsmöglichkeiten finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/zahlungsmoglichkeiten/
Was sind Treuepunkte?
Mit dem TP Toner - Loyalty System zahlt sich der Einkauf für Sie aus! Für jede Bestellung erhalten Sie eine Prämie in Form von Einkaufsgutschriften, die dann in einen finanziellen Rabatt umgewandelt werden. Dieser Geldbetrag kann ab 10 Treuepunkte für weitere Bestellung geltend gemacht werden, sobald Ihnen die Treuepunkte in Ihrem Konto gutgeschrieben werden (21 Tage nach Rechnungsstellung). Informationen zu unserem Treueprogramm finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/treueprogramm/
Wie verwenden Sie die persönlichen Daten, die ich beim Kauf eingebe?
Ausführliche Informationen über die Verarbeitung persönlicher Daten, finden Sie in unseren Datenschutzbestimmungen: https://www.tptoner.at/rund-um-den-kauf/datenschutz/
Wann erhalte ich Treuepunkte und wie kann ich diese einlösen?
Treuepunkte werden Ihrem Konto 21 Tagen nach der Rechnungsstellung automatisch gutgeschrieben. Anschließend können Sie nach dem Anmelden in Ihrem Konto einen Rabattcode eingeben, den Sie in der Bestellung verwenden. Um den Rabattcode zu verwenden, aktivieren Sie in der Bestellung "Ich habe einen Rabattcode und möchte ihn verwenden". Informationen zu unserem Treueprogramm finden Sie hier: https://www.tptoner.at/rund-um-den-kauf/treueprogramm/
Zu diesem Produkt wurde noch keine Frage gestellt. Wenn Sie sich für etwas interessieren oder eine Frage haben, senden Sie uns diese über das Formular. Wir werden Ihre Nachricht schnellstmöglich beantworten.


 Versandkosten ab 5,50 € via DPD Pickup
 Große Auswahl. Wir bieten mehr als 38000 Produkte.
 Bei uns haben Sie Zeit. Sie können die Ware innerhalb von 30 Tagen zurücksenden.
 Wir belohnen Sie. Für jeden Einkauf erhalten Sie Treuepunkte.
